
ipTIME 공유기부터 UTM까지 기본 보안 점검 가이드
공유기나 방화벽은 한 번 설치하면 오랫동안 설정을 확인하지 않는 경우가 많습니다. 인터넷이 정상적으로 연결되고 서비스가 잘 동작하면 문제가 없다고 생각하기 쉽습니다.
하지만 테스트를 위해 열어둔 포트, 외부에 노출된 관리자 페이지, 업데이트가 중단된 장비는 보안사고의 시작점이 될 수 있습니다.
기본 원칙은 간단합니다.
외부에 노출되는 서비스를 최소화하고, 필요한 접근만 명시적으로 허용하는 것입니다.
가정이나 소규모 사무실에서 사용하는 ipTIME 공유기와 기업용 UTM을 기준으로 확인할 항목을 정리했습니다. 메뉴 이름과 지원 기능은 모델, 펌웨어, 제조사에 따라 다를 수 있습니다.
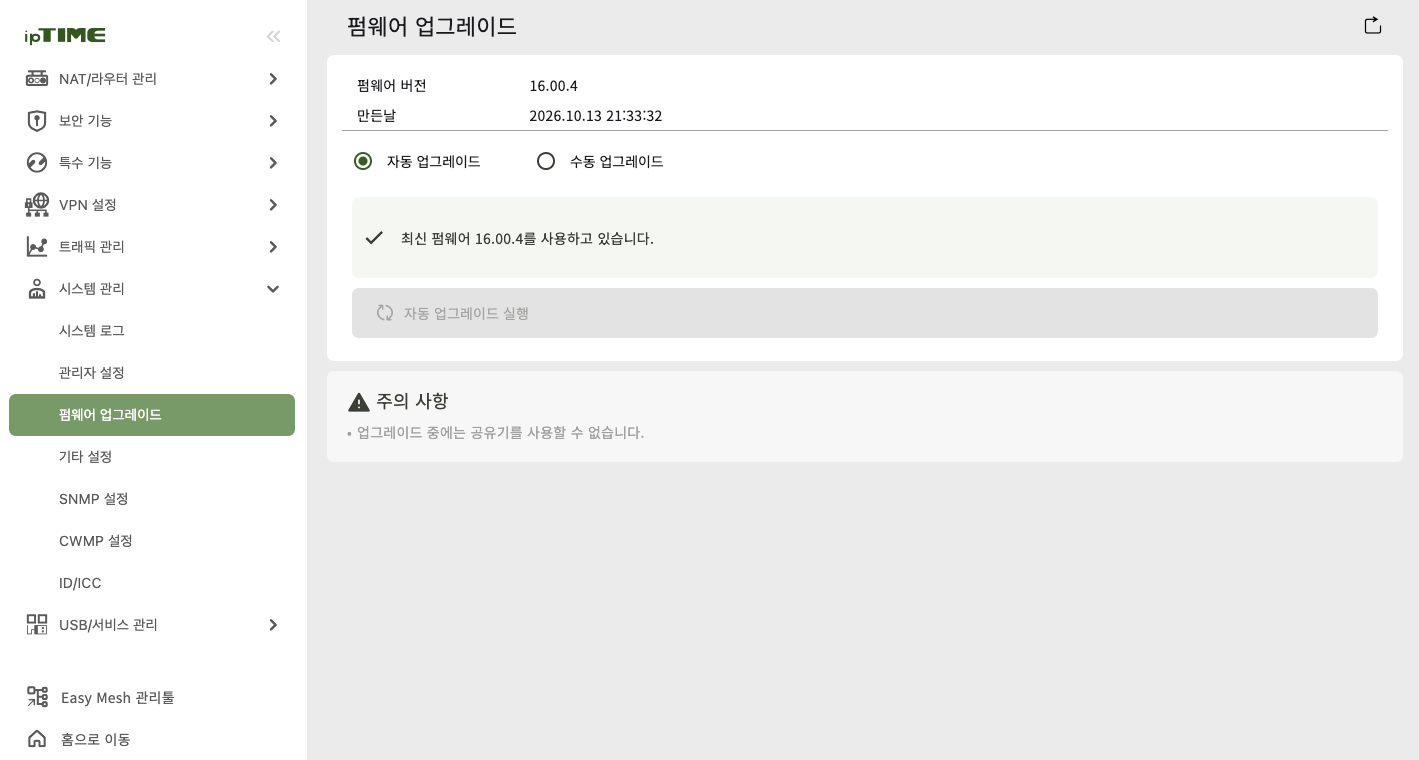
1. 펌웨어와 보안 업데이트 유지
공유기와 UTM도 보안 취약점이 발견되는 소프트웨어 기반 장비입니다. 설치 당시 최신 제품이었다고 해서 계속 안전한 것은 아닙니다.
- 제조사 보안 공지와 펌웨어 업데이트를 정기적으로 확인합니다.
- 보안 패치는 우선적으로 검토하고 적용합니다.
- 업데이트 전에는 설정을 백업하고, 재부팅에 따른 서비스 중단 시간을 확인합니다.
- 보안 업데이트 지원이 종료된 장비는 교체를 검토합니다.
ipTIME은 펌웨어 업그레이드 메뉴에서 업데이트를 확인하고, UTM은 펌웨어뿐 아니라 IPS·악성코드 탐지 엔진과 시그니처 업데이트 상태도 함께 확인합니다.
운영 중인 UTM은 무조건 가장 높은 버전을 적용하기보다 제조사 권장 버전, 알려진 문제, 기존 기능과의 호환성을 확인하는 것이 좋습니다.
2. 외부 포트포워딩은 필요한 만큼만 설정
포트포워딩은 내부 서비스를 외부에서 사용할 수 있도록 연결하는 기능입니다. 규칙을 추가할 때마다 외부에서 접근할 수 있는 경로도 늘어납니다.
- 사용하지 않는 포트포워딩 규칙은 삭제합니다.
- 여러 포트를 넓은 범위로 개방하지 않습니다.
- 가능하면 접속을 허용할 출발지 IP도 제한합니다.
- 테스트용 규칙은 사용이 끝나면 바로 제거합니다.
- 규칙마다 용도와 담당자를 기록합니다.
ipTIME에서는 포트포워드 설정, UTM에서는 DNAT·VIP 및 관련 방화벽 정책을 함께 확인합니다.
공유기의 DMZ 호스트나 Twin IP도 점검해야 합니다. 특히 공유기의 DMZ 호스트는 특정 장치로 광범위한 외부 접속을 전달하는 기능으로, 서버를 별도 네트워크에 격리하는 보안용 DMZ와는 다릅니다.
연결 문제를 해결하기 위해 임시로 설정했다면 그대로 방치하지 않아야 합니다.
3. 공개 웹서비스는 HTTPS와 리버스 프록시 적용
일반적인 공개 웹서비스는 HTTPS를 제공하는 443 포트를 중심으로 구성합니다. 80 포트는 HTTP에서 HTTPS로 전환하거나 인증서 발급 방식에 필요한 경우에만 개방합니다.
구성 예시는 다음과 같습니다.
인터넷 → 공유기·UTM → nginx 리버스 프록시(별도 서버 운영) → 애플리케이션 서버
- 외부 접속은 프록시를 통해서만 받도록 구성합니다.
- 애플리케이션의 내부 서비스 포트는 외부에 직접 개방하지 않습니다.
- 인증서 자동 갱신과 만료 여부를 확인합니다.
- 관리자 페이지는 일반 사용자 서비스와 접근 정책을 분리합니다.
nginx를 설치하거나 HTTPS를 적용하는 것만으로 애플리케이션 취약점까지 해결되지는 않습니다. 로그인 인증, 권한 관리, 보안 업데이트는 별도로 유지해야 합니다.
Nginx Proxy Server는 다음의 프로젝트를 추천합니다.
* NPM(Nginx Proxy Manger) - https://nginxproxymanager.com/
Nginx Proxy Manager
Docker container and built in Web Application for managing Nginx proxy hosts with a simple, powerful interface, providing free SSL support via Let's Encrypt
nginxproxymanager.com
* NPG(Nginx Proxy Guard) - https://nginxproxyguard.com/ko
Nginx Proxy Guard - 차세대 Nginx 프록시 관리 시스템
WAF, GeoIP, 봇 보호, Rate Limiting을 갖춘 현대적인 Nginx 리버스 프록시 관리 시스템. ModSecurity, OWASP CRS, HTTP/3 QUIC 지원.
nginxproxyguard.com
또한 일반적인 공유기 포트포워딩만으로는 HTTPS 안의 /admin 같은 URL 경로를 구분해 차단할 수 없습니다. 관리자 경로 제한은 nginx나 애플리케이션에서도 적용해야 합니다.
4. DB와 관리 기능은 외부에 직접 개방하지 않기
DB는 인터넷에서 직접 접속할 수 없도록 구성하고, 필요한 애플리케이션 서버에서만 접근하도록 제한하는 것을 기본으로 합니다.
외부 유지보수가 필요하다면 VPN이나 관리용 접근 경로를 사용합니다.
- DB는 필요한 서버의 IP와 포트만 허용합니다.
- SSH·RDP·NAS 관리 화면 등도 외부 직접 노출을 피합니다.
- 관리자 웹페이지는 내부 관리망 또는 승인된 VPN에서만 접근하도록 제한합니다.
- 지원되는 경우 MFA를 적용합니다.
내부망에 있다는 이유로 모든 장치의 접근을 허용하지 않는 것도 중요합니다. 사용자 PC, IoT 장치, 방문자 기기에서 서버 관리 기능에 접근할 필요는 없습니다.
5. 공유기와 UTM 자체의 관리자 접근 제한
서버 접근 정책과 별도로, 네트워크 장비 자체의 관리자 화면도 보호해야 합니다.
ipTIME
- 초기 관리자 계정과 비밀번호를 변경합니다.
- 관리자 비밀번호는 Wi-Fi 비밀번호와 다르게 설정합니다.
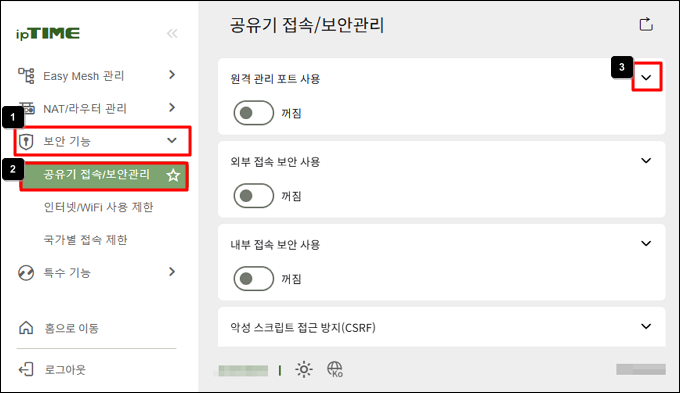
- 외부 관리가 필요하지 않으면 원격 관리 포트 사용을 해제합니다.
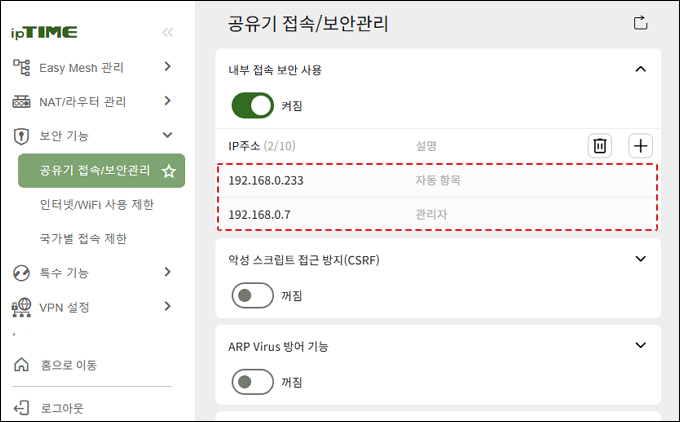
- 지원되는 경우 관리 화면에 접근할 내부 IP를 제한합니다.
ipTIME 공식 안내에서도 외부 관리가 불필요하면 원격 관리 포트를 비활성화하도록 안내합니다. ipTIME 보안 설정 안내
UTM
- WAN 인터페이스의 웹 관리·SSH 접근을 차단합니다.
- 관리 전용 네트워크나 승인된 VPN에서만 접속하도록 설정합니다.
- 관리자별 계정을 발급하고 필요한 권한만 부여합니다.
- MFA, 로그인 실패 제한, 유휴 세션 자동 종료를 적용합니다.
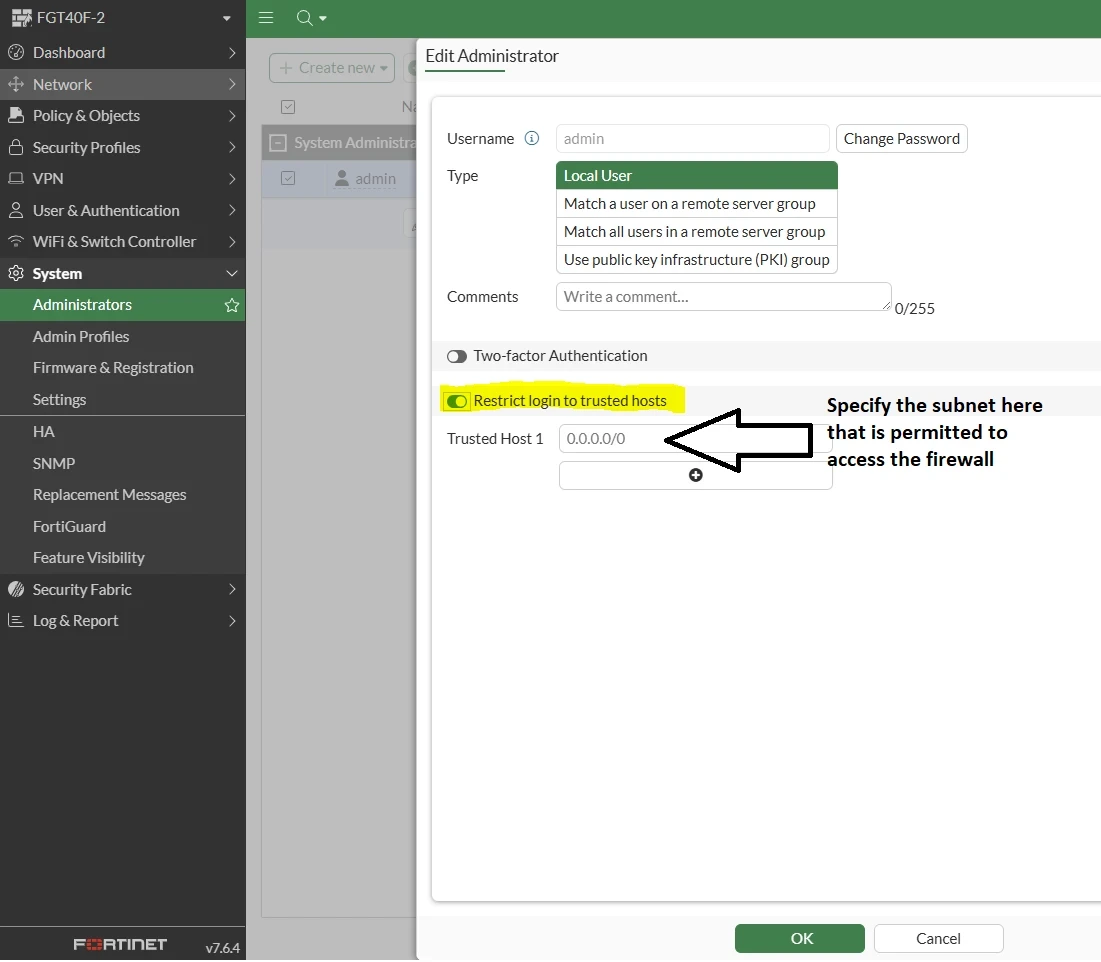
UTM을 통과하는 트래픽과 UTM 자체에 접속하는 트래픽은 정책이 구분될 수 있습니다. 예를 들어 FortiGate는 Trusted Hosts와 Local-in Policy 등을 확인해야 합니다. Fortinet 관리 접근 제한 안내
관리 포트 번호를 바꾸는 것만으로 접근 통제를 대신할 수는 없습니다.
6. UPnP와 불필요한 부가 기능 비활성화
포트포워딩을 직접 설정하지 않았더라도 프로그램이나 장치가 UPnP를 통해 자동으로 포트를 개방할 수 있습니다.
- 필요하지 않으면 UPnP를 비활성화합니다.
- NAT-PMP·PCP를 지원하는 장비도 자동 포트 개방 기능을 확인합니다.
- 사용하지 않는 VPN 서버, FTP, 파일 공유 등 부가 서비스를 중지합니다.
- 부가 서비스를 사용한다면 외부 접속 허용 여부를 별도로 점검합니다.
UPnP를 끄면 일부 게임이나 통신 프로그램의 동작에 영향을 줄 수 있으므로 필요한 기능을 확인한 뒤 적용합니다.
캐나다 사이버보안센터 UPnP 안내
7. Wi-Fi는 SSID 숨김보다 암호화와 접근 분리가 중요
SSID를 숨기면 주변 목록에서 잘 보이지 않을 수 있지만, 네트워크 자체를 안전하게 숨
'IT 팁과 노하우 > 보안 및 정보보호 관련' 카테고리의 다른 글
| Docker로 오픈소스 서비스 운영 시 꼭 알아야 할 보안 취약점 관리 가이드 (0) | 2026.04.16 |
|---|---|
| 해킹을 방지하는 최소한의 UTM/방화벽/공유기 설정 및 관리 방안 (0) | 2026.04.15 |
| 2024 국가 정보보호 백서(KISA) (0) | 2025.05.29 |
| 중소기업 정보보호 실무 가이드 (KISA) (0) | 2025.05.29 |
| 정보시스템 장애관리 지침(행안부) (0) | 2025.05.29 |